

AIPractix · Technical Engineering · Kiến trúc hệ thống
1. Vì sao Face Recognition chưa đủ?
Mô hình nhận diện khuôn mặt đo mức tương đồng giữa các đặc trưng danh tính. Điểm số cao không chứng minh rằng trước camera là một người đang hiện diện thực tế: ảnh in hoặc video phát lại vẫn có thể chứa khuôn mặt được mô hình nhận diện rất tốt.
Đó là lý do cần Presentation Attack Detection (PAD), thường gọi là Face Liveness Detection. PAD đánh giá dấu hiệu trình chiếu giả mạo trong dữ liệu thu nhận; nó không tự xác nhận danh tính pháp lý, tính toàn vẹn của thiết bị hay quyền sử dụng tài khoản.
Trong các luồng dựa trên AttFace, việc kết hợp liveness, face quality, recognition và chính sách ứng dụng là một bài toán kỹ thuật riêng biệt.
2. Bắt đầu bằng threat model
Trước khi lựa chọn mô hình, hãy liệt kê kiểu tấn công cần chống: ảnh in, màn hình hiển thị ảnh, video phát lại, mặt nạ, can thiệp luồng camera hoặc ứng dụng bị sửa đổi. Các mối đe dọa này không tương đương nhau.
Nếu mô hình chỉ được kiểm thử với ảnh in và video, không thể suy ra nó chống được camera injection hay mặt nạ 3D phức tạp. Báo cáo đánh giá cần nêu rõ vật liệu tấn công, camera, ánh sáng và cơ chế ghi hình.
Chính sách sau khi phát hiện nghi ngờ có thể là từ chối, yêu cầu thử lại, xác minh bổ sung hoặc chuyển sang kiểm tra thủ công, tùy mức rủi ro nghiệp vụ.
3. Passive và active liveness
Passive liveness phân tích thông tin hình ảnh mà không yêu cầu người dùng thực hiện thử thách. Trải nghiệm thường nhanh và thuận tiện hơn, nhưng chất lượng phụ thuộc nhiều vào camera, dữ liệu huấn luyện và mức đa dạng của hình thức tấn công.
Active liveness yêu cầu chuỗi cử động như quay đầu, thay đổi góc nhìn hoặc hoàn thành một thử thách ngẫu nhiên. Phản hồi có tính thời gian giúp cung cấp thêm bằng chứng về tương tác, song thử thách dễ đoán vẫn có thể bị giả lập.
Không có phương án nào tự động tốt hơn trong mọi môi trường. Thiết kế nên cân nhắc khả năng tiếp cận, thời gian thao tác, tần suất thất bại và kịch bản tấn công thực tế.
4. Đo bằng các chỉ số phù hợp
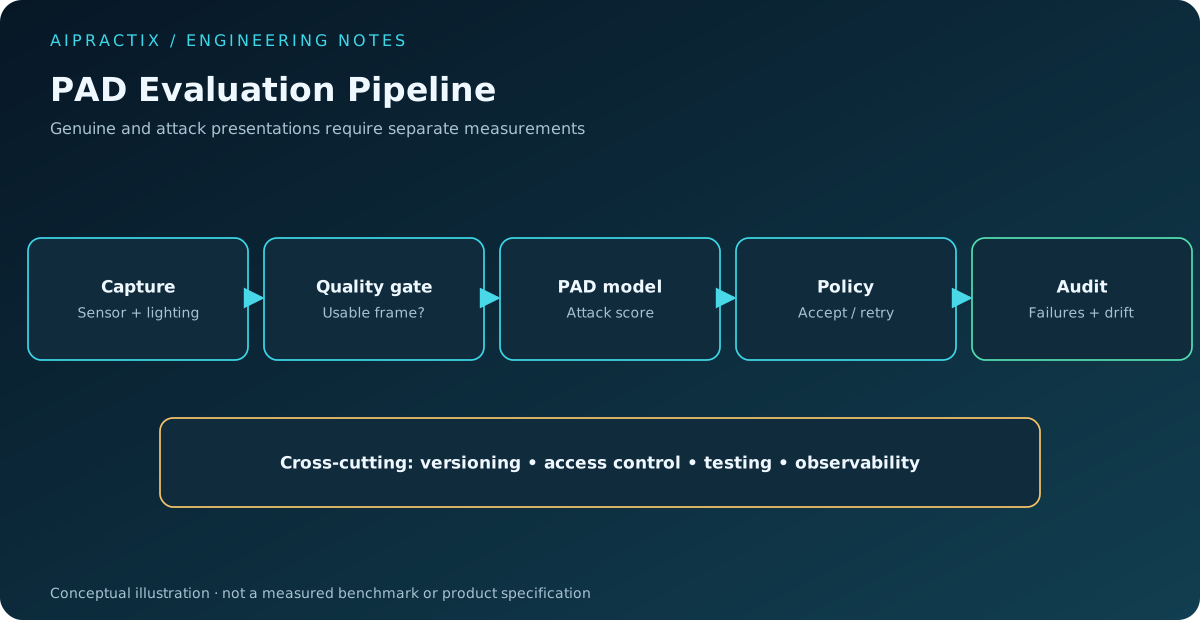
Trong PAD, hai chỉ số thường dùng là APCER (tỷ lệ mẫu tấn công bị chấp nhận sai) và BPCER (tỷ lệ mẫu thật bị từ chối sai). Chúng phải được công bố cùng ngưỡng vận hành và quy trình thử nghiệm; chỉ một con số tổng hợp sẽ che giấu đánh đổi giữa bảo mật và trải nghiệm.
Ví dụ, giảm ngưỡng chấp nhận có thể chặn thêm hình ảnh giả mạo nhưng cũng tăng số lần người thật bị yêu cầu thử lại. Cần đo riêng theo loại thiết bị, ánh sáng và phân nhóm kịch bản; không nên dùng một tỷ lệ trong phòng lab làm cam kết chống mọi cuộc tấn công.
5. Đặt liveness đúng vị trí trong pipeline
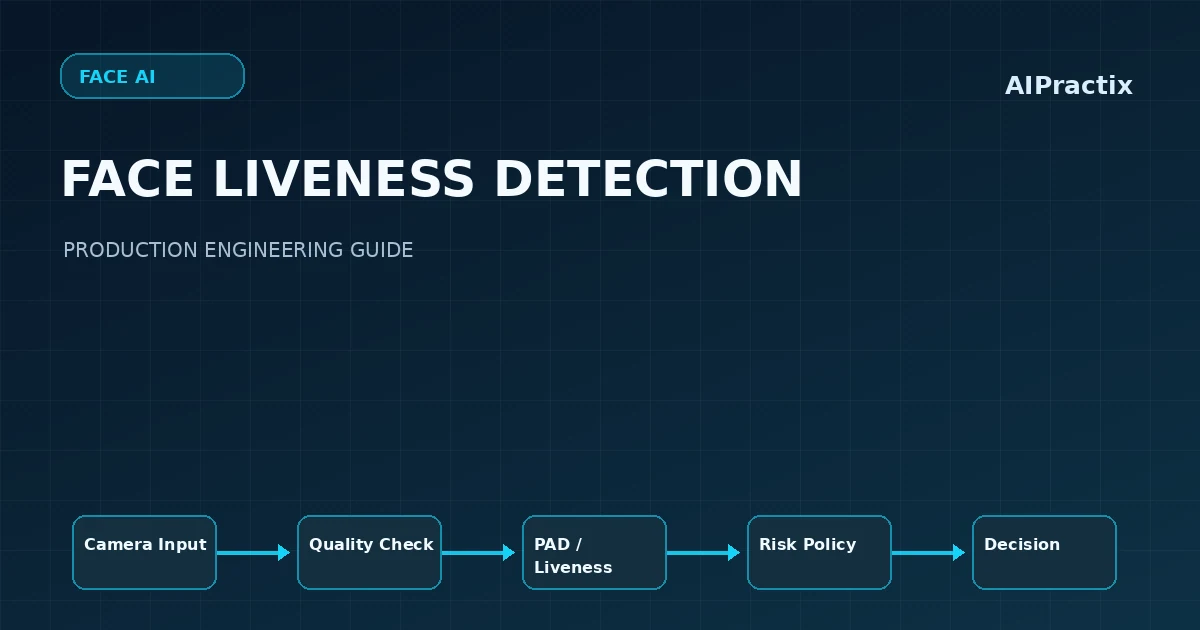
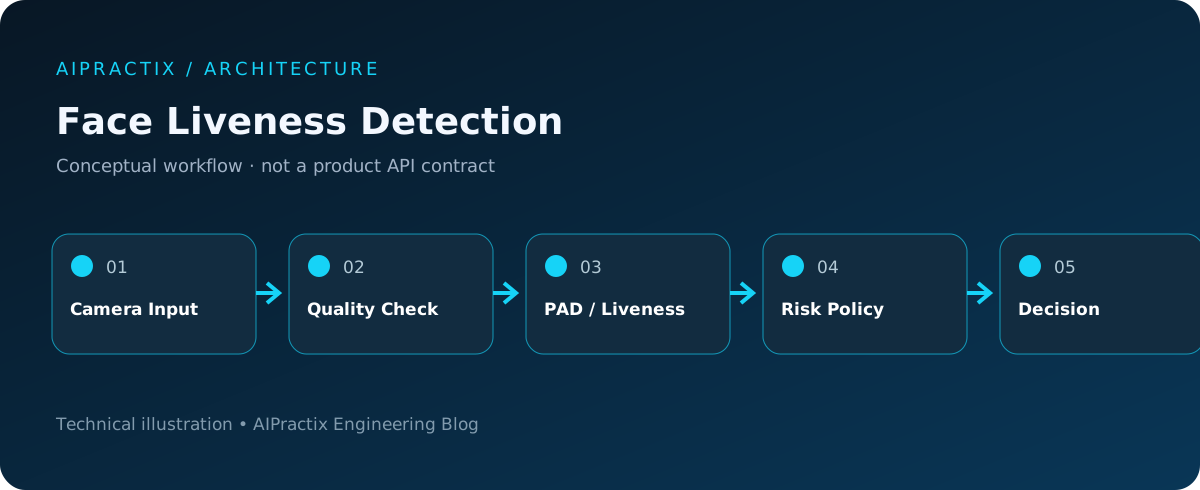
Một pipeline điển hình gồm camera → face detection → quality check → PAD → face recognition → chính sách nghiệp vụ. Các thành phần có thể được tính toán song song hoặc tái sử dụng kết quả, nhưng thứ tự ra quyết định cần rõ ràng.
Khi chất lượng ảnh quá kém, hệ thống nên hướng dẫn thu nhận lại thay vì xem đó là tấn công. Khi PAD thất bại, không nên công bố kết quả xác minh khuôn mặt như đã thành công. Trả về trạng thái có cấu trúc giúp ứng dụng hiển thị nguyên nhân và ghi log phù hợp.
6. Hiệu chỉnh cho thiết bị thật
Camera trước điện thoại, kiosk dùng chung và webcam có khác biệt về độ nét, màu sắc, chống rung và xử lý ảnh. Màn hình giả mạo cũng thay đổi theo độ sáng và tần số quét. Vì vậy phải kiểm thử trên đúng nhóm thiết bị mục tiêu.
Điều kiện ánh sáng yếu, ngược sáng và chuyển động có thể ảnh hưởng đồng thời đến PAD lẫn nhận diện. Ngưỡng nên được hiệu chỉnh trên tập dữ liệu đại diện thay vì điều chỉnh thủ công dựa vào vài ví dụ thuận lợi.
7. Bảo vệ đường thu nhận hình ảnh
Ngay cả một mô hình PAD tốt cũng có thể bị vô hiệu nếu kẻ tấn công thay thế frame trước khi đưa vào inference. Với ứng dụng có yêu cầu bảo mật cao, cần đánh giá tính toàn vẹn ứng dụng, kênh truyền hình ảnh, cơ chế replay protection và kiểm soát thiết bị.
Đừng dùng việc có liveness như lý do bỏ qua authentication, rate limiting, audit trail hay giám sát tấn công. Bảo vệ hệ thống cần nhiều lớp, không dựa vào một model.
8. Thiết kế trải nghiệm người dùng
Phản hồi nên cụ thể: “Đưa khuôn mặt vào khung”, “Tăng ánh sáng”, “Giữ máy ổn định” hoặc “Không thể xác minh, hãy thử lại”. Tránh gán nhãn gian lận chỉ từ một kết quả PAD bất thường.
Theo dõi tỷ lệ thử lại và bỏ cuộc theo thiết bị. Nếu quá nhiều người dùng thật bị từ chối, hệ thống có thể gặp vấn đề về camera, chất lượng hình ảnh hoặc ngưỡng chứ không phải vấn đề về hành vi người dùng.
9. Danh sách kiểm tra khi triển khai
Trước khi phát hành, cần xác định threat model, bộ dữ liệu và protocol đánh giá; đo APCER/BPCER theo từng điều kiện; thiết kế chính sách retry; kiểm thử trên thiết bị thật; bảo vệ đường camera; phân tách kết quả mô hình với quyết định nghiệp vụ; và duy trì khả năng tái đánh giá mỗi khi cập nhật model.
Một kết quả đánh giá có thể lặp lại, có giới hạn tuyên bố rõ ràng sẽ đáng tin cậy hơn thông điệp “chống giả mạo 100%”.
10. Kết luận
Liveness là thành phần quan trọng nhưng không phải phép bảo đảm tuyệt đối. Giá trị production đến từ việc định nghĩa mối đe dọa, kiểm thử đúng ngữ cảnh, thiết kế chính sách xử lý lỗi và tích hợp PAD vào hệ thống Face AI nhiều lớp.